Qué ha pasado
PHP es el lenguaje con el que funcionan la mayoría de las webs de empresa: WordPress, PrestaShop, Joomla y muchas webs hechas a medida. El 21 de octubre de 2026 el equipo de PHP publicó dos fallos de seguridad en el propio núcleo del lenguaje, conocidos como PHP2Shell (CVE-2026-109618 y CVE-2026-109619).
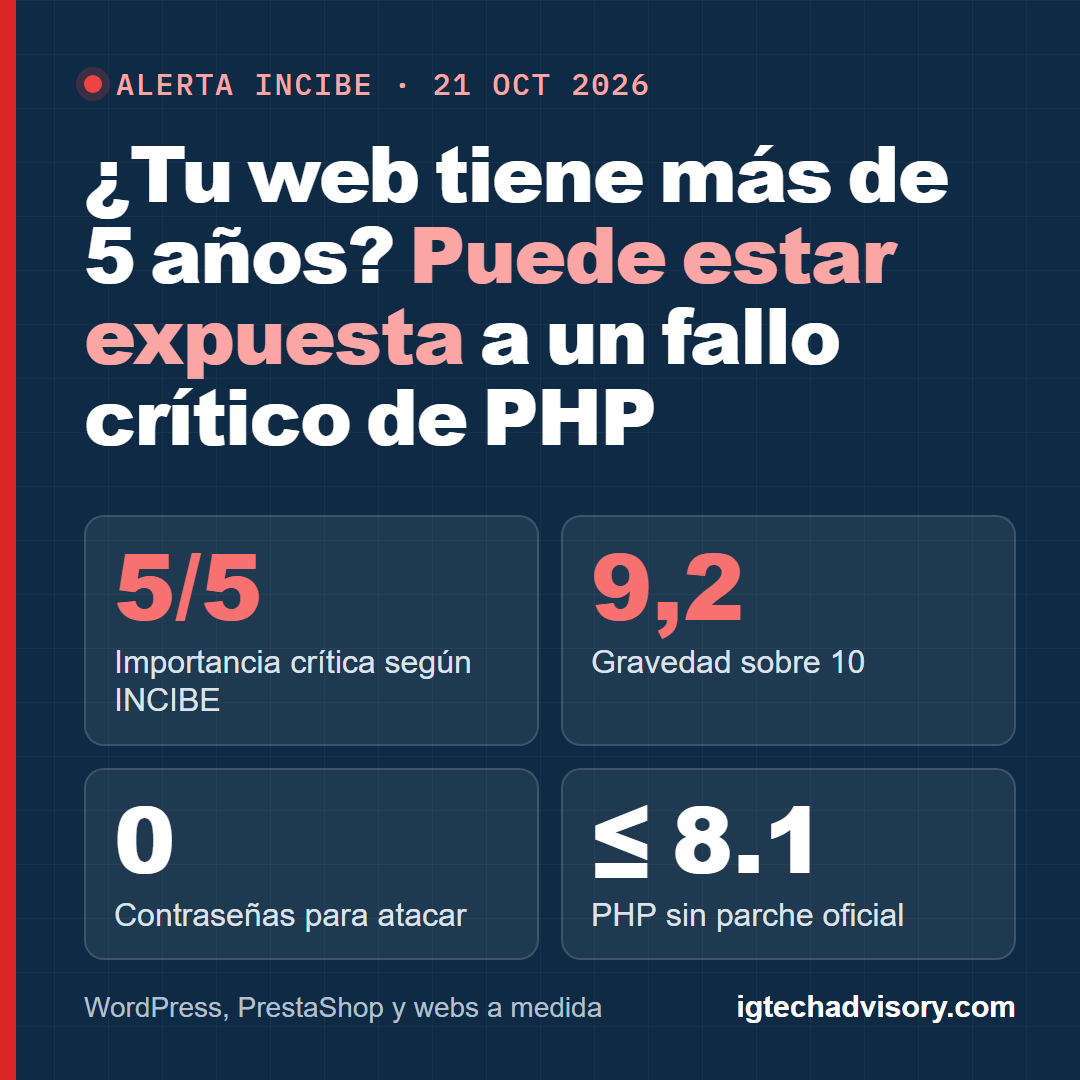
El INCIBE-CERT, el centro de respuesta a incidentes de ciberseguridad de España, les ha dado la importancia máxima: 5 sobre 5, crítica, con una puntuación de 9,2 sobre 10.
Lo grave es cómo se explotan: basta una petición a la web, sin usuario ni contraseña, para ejecutar código en el servidor. Da igual que tu WordPress tenga los plugins al día si el PHP que hay debajo es vulnerable.
- Se han detectado ataques reales contra servidores PHP antes incluso de que salieran las correcciones.
- La agencia de ciberseguridad de Estados Unidos (CISA) ha pedido parchear de inmediato.
- Ya circula una herramienta pública que comprueba si un servidor está expuesto. La usan los administradores, y también los atacantes.
A quién afecta
A cualquier servidor que use PHP para servir páginas web, con las configuraciones habituales del mercado (PHP-FPM, Apache con mod_php, php-cgi, LiteSpeed y FrankenPHP). Según INCIBE, el riesgo es mayor con Apache y mod_php, muy común en servidores antiguos.
| Versión de PHP | ¿Hay corrección oficial? | Qué hacer |
|---|---|---|
| 8.5, 8.4, 8.3 y 8.2 | Sí: 8.5.12, 8.4.27, 8.3.36 y 8.2.35 | Pedir a tu hosting que actualice ya |
| 8.1, 8.0 y 7.4 | No hay versión oficial; solo parches para quien compila PHP por su cuenta | Migrar la web a una versión con soporte |
| 7.3 o anterior | No | Migrar o rehacer la web |
7 señales de que tu web es de las expuestas
Los hostings grandes están actualizando PHP en sus servidores estos días. El problema son las webs que no se pueden subir de versión sin romperse, y suelen cumplir varias de estas señales:
- Se hizo hace más de 5 años y desde entonces nadie la ha tocado por dentro.
- El escritorio de WordPress te avisa de que tu versión de PHP está desactualizada o te recomienda actualizarla.
- Te da miedo actualizar los plugins o la plantilla "por si se rompe".
- La plantilla o algún plugin importante ya no tiene actualizaciones de su autor.
- No hay nadie encargado de mantenerla: la hizo un freelance o una agencia con la que ya no trabajas.
- No sabes quién tiene las claves del hosting o del dominio.
- En el móvil se ve mal o va lenta. No es un fallo de seguridad, pero casi siempre indica una web que nadie ha actualizado.
Si cumples dos o más, es muy probable que tu web funcione con un PHP antiguo, y con PHP2Shell eso pasa de riesgo teórico a fallo crítico sin parche oficial.
Qué pasa si atacan tu web
Una web comprometida no es solo una web caída. Desde ella se puede:
- Robar los datos de los formularios y de los clientes. Si hay datos personales, tienes 72 horas para notificarlo a la AEPD.
- Enviar spam o fraude desde tu dominio, con lo que tus correos legítimos acaban en la carpeta de spam de tus clientes.
- Hundir tu posicionamiento: los enlaces o redirecciones inyectados hacen que Google marque la web como peligrosa y la saque de los resultados.
- Saltar a otros sistemas si la web comparte servidor con el correo, la intranet o el programa de gestión.
Cómo saber qué versión de PHP usa tu web
- Si es WordPress: en el escritorio, Herramientas > Salud del sitio > Información > Servidor. Ahí aparece la versión de PHP.
- En el panel del hosting (OVH, cPanel, Plesk, etc.): suele haber un apartado "Versión de PHP" o "Configuración PHP" por cada web.
- Preguntando a quien te lleva la web o al hosting. Pide por escrito la versión exacta y si ya tienen aplicada la corrección de PHP2Shell.
Si la respuesta es 8.1, 8.0, 7.x o "no lo sé", trátalo como urgente.
¿Arreglarla o hacerla nueva?
| Actualizar la web actual | Hacer una web nueva | |
|---|---|---|
| Cuándo encaja | Web reciente, con PHP 8.2 o superior, o que aguanta el cambio de versión con pocos ajustes | Web de hace años, plantilla o plugins abandonados, o que se rompe al subir de versión |
| Qué se consigue | Cerrar el agujero de hoy | Cerrar el agujero y empezar de cero con todo al día, mantenimiento incluido |
| El riesgo | Si nadie la mantiene después, el próximo fallo te pilla igual | Requiere unos días de trabajo y revisar los textos |
Muchas veces, remendar una web de hace 6 u 8 años para que funcione en un PHP moderno cuesta casi lo mismo que hacerla nueva, y la web sigue siendo vieja. En la auditoría te decimos con números qué opción te sale a cuenta.
Qué hacer esta semana
- Averigua la versión de PHP con los pasos de arriba.
- Si es 8.2 o superior: confirma con tu hosting que ya está en la versión corregida.
- Si es 8.1 o anterior: haz una copia de seguridad completa (archivos y base de datos) y plantea ya la migración. Mientras tanto, un cortafuegos web (WAF) como el de Cloudflare, que ya ha publicado reglas para este fallo, reduce el riesgo pero no lo elimina. INCIBE recoge además medidas temporales de configuración de PHP que puede aplicar tu hosting o tu técnico, y recomienda aislar de Internet la web que no se pueda actualizar hasta corregirla.
- Revisa quién mantiene la web. Si nadie se encarga de actualizarla, este fallo no será el último.
Una web sin mantenimiento no es una web que funciona: es una web que todavía no ha fallado.
- Landing desde 1.200 €, entregada en 7 a 10 días.
- Web corporativa desde 2.400 €, hasta 15 páginas, con blog y en castellano y catalán.
Preguntas frecuentes
¿Mi web está afectada si uso WordPress actualizado?
Puede estarlo. El fallo está en PHP, no en WordPress. Un WordPress al día sobre un PHP sin corregir sigue siendo vulnerable.
¿Mi hosting ya lo habrá arreglado?
Los grandes proveedores están actualizando sus servidores, pero si tu web está fijada en PHP 8.1 o anterior, el proveedor no puede darte una versión oficial corregida. Pregúntalo por escrito.
¿Basta con poner Cloudflare o un cortafuegos?
Ayuda, pero no sustituye la actualización. Las reglas de un cortafuegos cubren las formas de ataque conocidas; las variantes nuevas pueden saltárselas.
¿Me afecta si mi web es solo informativa, sin tienda?
Sí. Al atacante no le hace falta una tienda ni un formulario: le basta con que la web use PHP. Una web informativa comprometida sirve igual para enviar spam o fraude desde tu dominio.
¿Cuánto cuesta rehacer una web antigua?
Con nosotros, una landing parte de 1.200 € y una web corporativa de 2.400 €, en pago único y con 12 meses de mantenimiento incluidos. El precio final se cierra por escrito tras la auditoría.
¿Dónde está el aviso oficial?
En la web del INCIBE-CERT: Múltiples vulnerabilidades en PHP (INCIBE-2026-762).